

توضیحات محصول
برای طراحی یک دوره **امنیت سایبری و کالی لینوکس**، باید مسیری عملی و ساختاریافته طراحی کنید که دانشجو را از یک مبتدی به یک متخصص تست نفوذ تبدیل کند. کالی لینوکس محبوبترین توزیع لینوکس برای تست نفوذ و امنیت سایبری است و یادگیری آن، دروازه ورود به دنیای اخلاقهکینگ محسوب میشود.
در ادامه، توضیحات کاملی برای طراحی این محصول آموزشی ارائه میشود که میتوانید در سایت یا پلتفرم آموزشی خود قرار دهید.
—
## معرفی کلی دوره
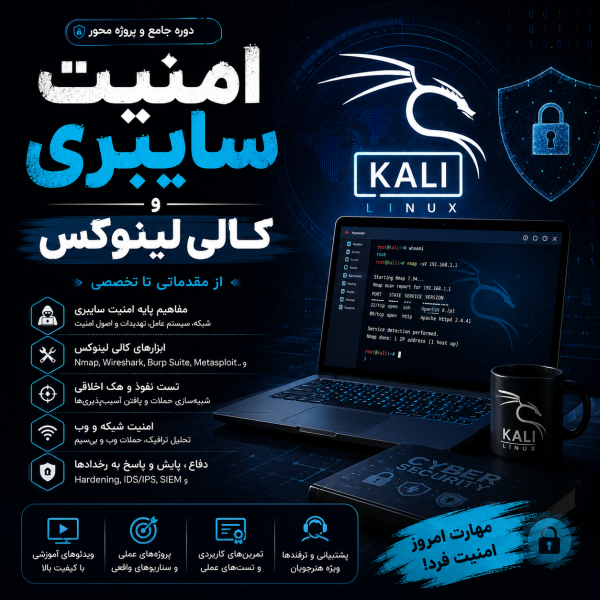
این دوره یک برنامه آموزشی جامع و کاملاً عملی برای **امنیت سایبری و کار با کالی لینوکس** است. در این دوره، شما با اصول و مبانی امنیت سایبری، روشهای تست نفوذ (Penetration Testing)، و ابزارهای قدرتمند موجود در کالی لینوکس آشنا میشوید. هدف، تبدیل شما به یک متخصص اخلاقهکینگ است که بتواند آسیبپذیریهای سیستمها و شبکهها را شناسایی، تحلیل و بهصورت قانونی و اخلاقی گزارش کند.
**شعار دوره:** “با دید یک مهاجم بیندیش تا بتوانی از خود دفاع کنی.”
—
## مخاطبان دوره و پیشنیازها
– **مخاطبان:**
– افرادی که به حوزه امنیت سایبری و هک اخلاقی علاقه دارند.
– دانشجویان و فارغالتحصیلان رشتههای کامپیوتر و IT که میخواهند تخصص خود را در حوزه پرتقاضای امنیت متمرکز کنند.
– مدیران شبکه و سیستمهایی که به دنبال درک عمیقتر از تهدیدات امنیتی هستند.
– حرفهایهای IT که قصد دارند گواهینامههای معتبری مانند OSCP را دریافت کنند .
– **پیشنیازها:**
– آشنایی پایه با مفاهیم شبکه (TCP/IP) و مدیریت ویندوز و لینوکس در سطح مقدماتی .
– آشنایی با خط فرمان و اصول اولیه اسکریپتنویسی با Bash یا Python (اختیاری اما بسیار مفید) .
– دانش قبلی در زمینه امنیت سایبری الزامی نیست و مباحث از پایه آموزش داده میشود .
—
## سرفصلهای جامع دوره (پروژهمحور)
دوره به چندین فاز اصلی تقسیم میشود که هر کدام بر یکی از جنبههای کلیدی امنیت سایبری و تست نفوذ تمرکز دارد.
—
### فاز ۱: مبانی امنیت سایبری و راهاندازی محیط
**مفاهیم:**
– **امنیت سایبری چیست؟** آشنایی با مفاهیم پایه، تهدیدات رایج، و اهمیت امنیت در دنیای امروز.
– **انواع هکرها و تست نفوذ:** تفاوت هکرهای کلاه سفید، کلاه خاکستری و کلاه سیاه. مراحل یک تست نفوذ استاندارد (از شناسایی تا گزارشدهی).
– **راهاندازی محیط آزمایشگاهی:** نصب و راهاندازی **ماشینهای مجازی** با VirtualBox یا VMware. نصب کالی لینوکس به عنوان ماشین مجازی و پیکربندی شبکه برای شبیهسازی محیطهای واقعی .
– **آشنایی با کالی لینوکس:** آشنایی با رابط کاربری، ساختار دایرکتوریها، مدیریت بستهها با `apt`، و سفارشیسازی محیط برای تست نفوذ .
**پروژه ۱: راهاندازی یک محیط آزمایشگاهی کامل**
– نصب و پیکربندی کالی لینوکس، یک ماشین ویندوز هدف، و یک ماشین لینوکس هدف در یک شبکه داخلی مجازی.
—
### فاز ۲: مبانی شبکه و جمعآوری اطلاعات (Reconnaissance)
**مفاهیم:**
– **مرور مفاهیم شبکه:** مدل OSI، آدرسهای IP، پورتها، پروتکلهای TCP، UDP و ICMP.
– **جمعآوری اطلاعات غیرفعال (Passive Reconnaissance):** استفاده از ابزارهایی مانند `whois`، `nslookup`، `theHarvester`، و Shodan برای جمعآوری اطلاعات درباره یک هدف بدون تعامل مستقیم با آن .
– **اسکن شبکه و شناسایی سرویسها:** استفاده از **Nmap** برای اسکن پورتها، شناسایی سیستمعامل، و نسخه سرویسهای در حال اجرا .
– **شمارش (Enumeration):** جمعآوری اطلاعات دقیقتر از سرویسهای شناساییشده مانند SMB، HTTP، و FTP.
**پروژه ۲: اسکن و شناسایی یک شبکه داخلی**
– اسکن شبکه داخلی آزمایشگاهی با Nmap، شناسایی دستگاههای متصل، پورتهای باز و سرویسهای در حال اجرا.
—
### فاز ۳: شناسایی و بهرهبرداری از آسیبپذیریها (Exploitation)
**مفاهیم:**
– **شناسایی آسیبپذیری:** استفاده از ابزارهای خودکار مانند **Nessus** و **OpenVAS** برای اسکن آسیبپذیریها .
– **چارچوب Metasploit:** آموزش کار با **Metasploit Framework** برای بهرهبرداری از آسیبپذیریهای شناختهشده. نحوه جستجوی اکسپلویت، تنظیم payload و اجرای حمله .
– **حملات سمت کلاینت (Client-Side Attacks):** ایجاد payloadهای مخرب و فریب کاربران برای اجرای آنها.
– **حملات وب اپلیکیشن:** شناسایی و بهرهبرداری از آسیبپذیریهای رایج مانند **XSS**، **SQL Injection** و **File Inclusion** .
**پروژه ۳: بهرهبرداری از یک آسیبپذیری**
– استفاده از Metasploit برای بهرهبرداری از یک آسیبپذیری شناختهشده در یک دستگاه هدف در محیط آزمایشگاهی و دسترسی به آن.
—
### فاز ۴: حملات شبکه و میانافزار (MITM)
**مفاهیم:**
– **حملات Man-in-the-Middle (MITM):** آشنایی با مفاهیم و نحوه اجرای حملات MITM.
– **مسمومیت ARP (ARP Spoofing):** تکنیکهای تغییر مسیر ترافیک شبکه برای شنود و دستکاری دادهها .
– **ربودن جلسات (Session Hijacking):** سرقت کوکیها و تصاحب جلسات کاربران.
– **شنود و استخراج اطلاعات:** استفاده از ابزارهایی مانند Wireshark و BetterCAP برای تحلیل ترافیک و استخراج اطلاعات حساس مانند رمزهای عبور .
**پروژه ۴: اجرای یک حمله MITM**
– اجرای یک حمله ARP Spoofing در شبکه آزمایشگاهی، شنود ترافیک و استخراج اطلاعات ورود از ترافیک HTTP.
—
### فاز ۵: پس از نفوذ (Post-Exploitation) و حفظ دسترسی
**مفاهیم:**
– **پس از بهرهبرداری (Post-Exploitation):** پس از دسترسی به سیستم هدف، چه اقداماتی باید انجام داد؟ جمعآوری اطلاعات بیشتر، استخراج رمزهای عبور (Password Cracking) و گسترش نفوذ در شبکه .
– **افزایش دسترسی (Privilege Escalation):** تکنیکهای افزایش سطح دسترسی در سیستمهای ویندوز و لینوکس .
– **حفظ دسترسی (Maintaining Access):** ایجاد backdoor و روشهای مختلف برای حفظ دسترسی به سیستم پس از خروج .
– **حرکت جانبی (Lateral Movement):** تکنیکهای حرکت در شبکه و دسترسی به سیستمهای دیگر .
**پروژه ۵: گسترش نفوذ در شبکه**
– پس از دسترسی به یک دستگاه، استفاده از تکنیکهای افزایش دسترسی و حرکت جانبی برای دسترسی به دستگاههای دیگر در شبکه.
—
### فاز ۶: گزارشدهی، امنیت و مسیرهای پیشرفت
**مفاهیم:**
– **گزارشدهی حرفهای (Reporting):** نحوه مستندسازی یافتهها، تهیه گزارش فنی و مدیریتی از آسیبپذیریها و ارائه راهکارهای اصلاحی .
– **امنیت و قانون:** تفاوت هک اخلاقی با هک غیرقانونی. مجوزهای قانونی برای تست نفوذ و اهمیت رعایت حریم خصوصی.
– **گواهینامههای معتبر:** معرفی مسیرهای شغلی و گواهینامههای بینالمللی مانند **OSCP** (Offensive Security Certified Professional) از Offensive Security و **CEH** (Certified Ethical Hacker).
– **ابزارهای تکمیلی:** معرفی ابزارهای پیشرفتهتر مانند Burp Suite، Wireshark، و John the Ripper .
**پروژه ۶: تهیه یک گزارش تست نفوذ کامل**
– تهیه یک گزارش حرفهای از تمام مراحل تست نفوذ انجامشده بر روی شبکه آزمایشگاهی، شامل یافتهها و راهکارهای امنیتی.
—
## ویژگیهای منحصربهفرد محصول آموزشی شما
– **رویکرد کاملاً عملی:** تمام مباحث با پروژهها و سناریوهای واقعی در محیط آزمایشگاهی پیادهسازی میشوند .
– **مسیر یادگیری ساختاریافته:** از مبانی شبکه و لینوکس تا تکنیکهای پیشرفته تست نفوذ .
– **تمرکز بر ابزارهای استاندارد صنعت:** آموزش ابزارهایی که بهطور گسترده در تستهای نفوذ حرفهای استفاده میشوند (Nmap, Metasploit, Burp Suite) .
– **آمادگی برای بازار کار و گواهینامهها:** دانش و مهارتهای ارائهشده در این دوره، پایهای قوی برای شرکت در آزمونهای OSCP و CEH فراهم میکند .
– **تأکید بر اخلاق حرفهای:** آموزش قوانین و اصول اخلاقی تست نفوذ در کنار مباحث فنی.
—
## توضیحات برای صفحه فروش محصول
**عنوان دوره:** **دوره جامع امنیت سایبری و کالی لینوکس – تست نفوذ حرفهای**
**توضیح کوتاه:** با قدرتمندترین ابزارهای تست نفوذ آشنا شوید و به یک متخصص امنیت سایبری تبدیل شوید. از مبانی تا حملات پیشرفته و گزارشدهی حرفهای.
**سرفصلهای دوره:**
– فاز ۱: مبانی امنیت سایبری و راهاندازی محیط آزمایشگاهی
– فاز ۲: مبانی شبکه و جمعآوری اطلاعات (Reconnaissance)
– فاز ۳: شناسایی و بهرهبرداری از آسیبپذیریها (Metasploit)
– فاز ۴: حملات شبکه و میانافزار (MITM)
– فاز ۵: پس از نفوذ و حفظ دسترسی
– فاز ۶: گزارشدهی حرفهای و مسیرهای پیشرفت
**مخاطبان دوره:**
– علاقهمندان به امنیت سایبری و هک اخلاقی.
– دانشجویان و فارغالتحصیلان رشتههای کامپیوتر و IT.
– مدیران شبکه و سیستمهایی که به دنبال ارتقای دانش امنیتی خود هستند.
– افرادی که قصد دارند گواهینامههای OSCP یا CEH را دریافت کنند.
**مزایای شرکت در دوره:**
– یادگیری با پروژههای عملی در یک محیط آزمایشگاهی شبیهسازیشده.
– آموزش ابزارهای استاندارد و پرکاربرد صنعت امنیت.
– تأکید بر اصول اخلاق حرفهای و قوانین تست نفوذ.
– پشتیبانی و رفع اشکال توسط تیم آموزشی.
– دسترسی مادامالعمر به محتوای دوره.
– دریافت گواهی پایان دوره (اختیاری).
– آمادگی کامل برای بازار کار و شرکت در آزمونهای گواهینامههای معتبر امنیتی.